
Агрегирование портов и VLAN в сети СХД: как изолировать трафик хранения
Для Ethernet-подключения СХД выделите отдельные VLAN для хранения, управления и сервисных задач. Агрегирование портов повышает устойчивость сетевого подключения, а VLAN не даёт смешать iSCSI-трафик с административным и пользовательским. ПО «Юпитер» поддерживает агрегирование портов, VLAN и QoS; управление доступно через веб-интерфейс и консольный интерфейс.
Сеть хранения редко ломается красиво. Чаще проблема начинается с незаметной ошибки: порт СХД подключён в общий серверный VLAN, управление доступно из пользовательской подсети, а два линка заведены в коммутатор без согласованной логики отказоустойчивости. До первого инцидента такая схема кажется рабочей.
Инженеры ЦОД знают: СХД нельзя рассматривать как ещё один сервер. У неё есть фронтенд-порты для доступа к данным, отдельные контуры управления и сервисные потоки. Их надо разделить до ввода системы в эксплуатацию, а не после появления потерь пакетов, зависших сессий iSCSI или проблем с доступом к LUN.
Зачем сегментировать сеть СХД
VLAN создаёт логическую границу внутри коммутируемой Ethernet-сети. Для СХД это способ отделить трафик блочного доступа от управления, резервного копирования и файловых сервисов. Сегментация не заменяет физическое резервирование, но делает сетевую архитектуру прозрачнее и безопаснее в эксплуатации.
- VLAN хранения используют для iSCSI-подключений серверов к томам СХД
- VLAN управления выделяют для администрирования контроллеров и мониторинга
- Отдельные VLAN применяют для файлового доступа NFS, SMB и FTP, если эти сервисы используются
- Сервисный контур целесообразно изолировать от пользовательских и офисных сегментов
ПО «Юпитер», поставляемое с системами NIMBUS, поддерживает VLAN. Это позволяет включать СХД в сегментированную Ethernet-инфраструктуру без смешивания сетей хранения и администрирования на уровне общей подсети.
Что даёт агрегирование портов
Агрегирование портов объединяет несколько физических Ethernet-подключений в единый логический канал. Для СХД это прежде всего средство повысить доступность пути и упорядочить подключение к коммутирующей инфраструктуре. Но не стоит считать агрегирование заменой корректной схеме резервирования на уровне серверов и контроллеров.
В СХД NIMBUS функция агрегирования портов заявлена для программного обеспечения «Юпитер». При проектировании нужно согласовать параметры агрегированного канала на стороне СХД и коммутатора: состав портов, режим работы, VLAN-членство и правила обработки отказа линка.
| Задача | Агрегирование портов | VLAN | Практический эффект |
|---|---|---|---|
| Устойчивость Ethernet-подключения | Объединяет физические каналы в логический | Не объединяет каналы | Снижается зависимость от единичного линка |
| Разделение трафика | Не создаёт сетевую изоляцию сам по себе | Разделяет широковещательные домены и сервисные контуры | iSCSI, управление и файловые сервисы не смешиваются |
| Подключение СХД NIMBUS | Поддерживается ПО «Юпитер» | Поддерживается ПО «Юпитер» | Можно построить сегментированную схему сетевого доступа |
| Контроль нагрузки | Работает в рамках сетевой схемы | Позволяет отделить разные классы трафика | QoS помогает ограничивать производительность отдельных томов |
Разделяйте контуры, а не только порты
Типовая ошибка — создать один VLAN хранения и подключить в него всё: серверы виртуализации, резервное копирование, файловые клиенты и управляющие интерфейсы. Формально сеть работает. Практически администратор теряет предсказуемость, а локальная авария в одном контуре начинает влиять на другой.
Базовая схема должна отвечать на простой вопрос: какой трафик разрешён в каждом сегменте и кто имеет к нему доступ. Для iSCSI это особенно важно, поскольку транспорт используется для блочного доступа к LUN. Управляющая сеть не должна быть маршрутизируемым продолжением пользовательского LAN без явной необходимости и контролей доступа.
- Не используйте один IP-сегмент для iSCSI и управления СХД
- Не размещайте пользовательские рабочие станции в VLAN хранения
- Документируйте пары «порт СХД — порт коммутатора — VLAN — назначение»
- Проверяйте доступность после отказа одного физического линка
- Разграничивайте доступ к интерфейсу управления и API
Интерфейсы Гром и Молния
Выбор модели определяет доступные варианты сетевого подключения. «Гром» рассчитан на гибридную SAS4-архитектуру и использует Ethernet-интерфейсы 10/25 Гбит/с, а также Fibre Channel 16/32 Гбит/с. «Молния» — All-Flash NVMe-система с вариантами Ethernet 10/25/100 Гбит/с и Fibre Channel 16/32 Гбит/с.
| Параметр | СХД «Гром» | СХД «Молния» |
|---|---|---|
| Назначение | Средний и крупный бизнес, разные типы нагрузок | Критичные нагрузки с низкими задержками и высокой пропускной способностью |
| Ethernet-интерфейсы | 10/25 Гбит/с | 10/25/100 Гбит/с |
| Fibre Channel | 16/32 Гбит/с | 16/32 Гбит/с |
| Блочный доступ | iSCSI, Fibre Channel | iSCSI, Fibre Channel |
| Файловый доступ | NFS, SMB, FTP | NFS, SMB, FTP |
| Сетевые функции ПО «Юпитер» | Агрегирование портов, VLAN, QoS | Агрегирование портов, VLAN, QoS |
Практический сценарий внедрения
Представим кластер виртуализации, который получает блочные тома по iSCSI. Для него выделяют отдельный VLAN хранения. Управляющие интерфейсы СХД помещают в отдельный административный VLAN, а файловые сервисы при необходимости выносят в самостоятельный сегмент. Физические Ethernet-порты объединяют в агрегированные каналы только после того, как схема согласована на коммутаторах и проверена в тестовом окне.
Затем проверяют не только ping. Нужно убедиться, что при отключении одного линка сохраняется доступ к хранилищу, управляющий интерфейс не оказывается доступен из пользовательской сети, а сервисы мониторинга получают данные в разрешённом контуре. Для проектирования такой схемы и подбора конфигурации используйте решения для сети СХД NIMBUS.
Порядок настройки без лишнего риска
Настройку лучше выполнять от сетевой архитектуры к сервисам хранения. Сначала формируют план VLAN и портов, затем подготавливают коммутаторы, после чего конфигурируют логические интерфейсы СХД. Изменения в рабочем контуре без карты коммутации — плохая идея.
- Определите отдельные сегменты для хранения, управления и сервисных потоков
- Назначьте каждому физическому порту СХД роль и точку подключения
- Согласуйте VLAN-членство и режимы портов на коммутаторах
- Настройте VLAN и агрегирование портов в интерфейсе управления СХД
- Назначьте адреса интерфейсам согласно утверждённому IP-плану
- Проверьте доступ, отказ одного линка и корректность мониторинга
ПО «Юпитер» предусматривает веб-интерфейс, консольный интерфейс, RESTful API, мониторинг и статистику, а также интеграцию с Active Directory, LDAP, Grafana и Zabbix. Это позволяет встроить сетевой и инфраструктурный контроль СХД в действующие эксплуатационные процессы.
FAQ
Нужно ли создавать отдельный VLAN для iSCSI?
Да, для блочного доступа по iSCSI разумно выделять отдельный сегмент хранения. Это исключает смешивание трафика доступа к LUN с пользовательскими и административными потоками.
Заменяет ли агрегирование портов VLAN?
Нет. Агрегирование портов решает задачу логического объединения физических каналов, а VLAN разделяет трафик на независимые сетевые сегменты. В рабочей архитектуре эти механизмы дополняют друг друга.
Поддерживает ли ПО «Юпитер» VLAN?
Да. Для ПО «Юпитер» заявлена поддержка VLAN, агрегирования портов и QoS. Управление доступно через веб-интерфейс и консольный интерфейс.
Какие протоколы можно использовать для подключения СХД?
Для блочного доступа поддерживаются iSCSI и Fibre Channel. Для файлового доступа предусмотрены NFS, SMB и FTP. Конкретная схема зависит от роли СХД и требований приложений.
Можно ли использовать QoS вместе с VLAN?
Да. VLAN разделяет сервисные контуры, а QoS в ПО «Юпитер» позволяет устанавливать ограничения производительности на уровне отдельных томов. Это разные уровни управления ресурсами.
Гром
система хранения данных

В реестре
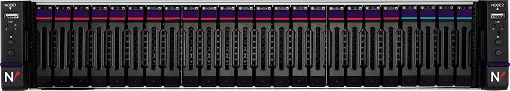
Оптимально подходит для организаций среднего и крупного бизнеса, которым требуется надежное, масштабируемое и эффективное решение для хранения данных с возможностью адаптации к различным типам нагрузок
Молния
система хранения данных
В реестре
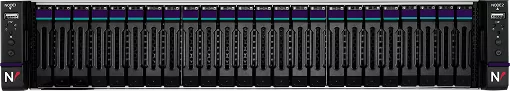
Решение премиум-класса для организаций, чей бизнес зависит от скорости обработки данных и требует инфраструктуры хранения с высокой пропускной способностью. Подходит для отраслей: телекоммуникации, финансы, госучреждения и производство